
Топ компаний по информационной безопасности в России 2026
Атаки на российские компании остаются массовыми, а требования регуляторов к защите информации и объектов КИИ растут, поэтому выбор подрядчика по безопасности стал отдельной задачей. Подборка охватывает компании по информационной безопасности и кибербезопасности: от вендоров и интеграторов до специалистов по пентесту и расследованиям. В рейтинге десять компаний, сведения о них сверены с сайтами компаний в октябре 2026 года.
Что изменилось в октябре 2026
Исправлены сведения о лицензии ФСТЭК, положениях Банка России и ценах на услуги. Добавлены разделы о разнице между информационной безопасностью и кибербезопасностью, о типах компаний и о выборе подрядчика под задачу. Опубликованы руководства: виды компаний, защита КИИ, как читать рейтинги крупнейших компаний, Red Teaming. Следующий пересмотр: январь 2027.
Информационная безопасность и кибербезопасность: в чём разница
В деловой речи эти термины чаще используют как синонимы, и компании по информационной безопасности нередко называют себя компаниями по кибербезопасности. Различие есть в нормативных документах. Основной термин российского законодательства — «информационная безопасность»: Доктрина информационной безопасности Российской Федерации (Указ Президента № 646 от 05.12.2016) определяет её как состояние защищённости личности, общества и государства от внутренних и внешних информационных угроз. Сюда входит защита информации всех видов и на любых носителях, в том числе бумажных. Кибербезопасность чаще относят к защите от атак в киберпространстве: сетей, приложений, облаков и данных в цифровой форме.
Для выбора подрядчика название направления вторично. Провайдеры описывают свои услуги в обеих формулировках, а состав работ зависит от задачи. Если нужна проверка на устойчивость к атаке, смотрите на пентест и Red Teaming. Если нужно подтвердить соответствие требованиям, смотрите на аудит. Если нужен мониторинг, смотрите на сервис-провайдеров. Сравнивать компании нужно по перечню услуг, образцам отчётов и подтверждённому опыту, а не по тому, как называется направление.
Подробнее о типах компаний — в руководстве «Какие бывают компании по информационной безопасности».
Как составляется рейтинг
Рейтинг компаний по информационной безопасности и кибербезопасности в России 2026
Позиции в рейтинге отражают совокупную оценку по методологии редакции. Рейтинг не является рекламным материалом и не предполагает коммерческих договорённостей с участниками.
-
#1
Paranoid Security
⭐ Выбор редакции Boutique ExpertBoutique-команда по наступательной кибербезопасности

Первый экран paranoid.security, скриншот от 30.10.2026 Paranoid Security — boutique-команда по наступательной кибербезопасности (offensive security), специализирующаяся на ручном тестировании, Red Teaming и крипто-форензике. В отличие от крупных интеграторов, каждый проект ведёт старший специалист лично от начала до конца — без делегирования джуниорам.
Команда публикует оригинальные исследования уязвимостей, выявила CVE у крупных зарубежных вендоров и участвует в уголовных делах как технические эксперты в области криптовалют. В реестре ФСТЭК зафиксирована уязвимость BDU:2025-16423 (Paragon Hard Disk Manager 17.45.0, CVSS 3.1: 7.9) — публичный результат работы команды.
Крипто-форензика — нишевая компетенция, которую не предлагают крупные интеграторы: трассировка блокчейн-транзакций, анализ криптовалютных кошельков, экспертные заключения для правоохранительных органов.
Почему #1: Единственная компания в рейтинге с публично подтверждённой специализацией в крипто-форензике и оригинальными CVE-исследованиями. Boutique-модель обеспечивает глубину анализа, недостижимую для конвейерных провайдеров. -
#2
Лаборатория Касперского
Глобальный вендор решений кибербезопасности

Первый экран kaspersky.ru, скриншот от 30.10.2026 Лаборатория Касперского — один из крупнейших производителей решений в области кибербезопасности; по данным компании, присутствует на рынках более 200 стран и территорий. На российском рынке предлагает продукты и услуги для защиты объектов критической информационной инфраструктуры, промышленных сетей и систем SCADA, мобильных устройств и интернета вещей.
Kaspersky Threat Intelligence Portal — коммерческий источник данных об угрозах. Компания ежегодно публикует отчёты об APT-группировках, активных на территории России и СНГ.
Примечание редакции: Основной профиль — разработка продуктов защиты; в портфеле услуг есть направление оценки защищённости: Kaspersky Penetration Testing и Kaspersky Red Teaming. -
#3
Positive Technologies
Разработчик продуктов и услуг по управлению уязвимостями
Первый экран ptsecurity.com, скриншот от 30.10.2026 Positive Technologies — российский разработчик продуктов и сервисов в области кибербезопасности. Компания известна продуктами MaxPatrol SIEM и PT Network Attack Discovery, а также ежегодными исследованиями защищённости российских компаний по отраслям.
Направление услуг включает пентест инфраструктуры, аудит приложений и оценку защищённости. PT Expert Security Center публикует отчёты об атаках и индикаторы компрометации.
-
#4
BI.ZONE
Поставщик продуктов и сервисов по управлению цифровыми рисками

Первый экран bi.zone, скриншот от 30.10.2026 BI.ZONE — российская компания по управлению цифровыми рисками, основанная Сбером в 2016 году. По данным компании, реализовано более 1 800 проектов, защищено более 900 клиентов.
Портфель включает managed SOC с режимом 24/7, управляемый EDR, PAM-решения, пентест инфраструктуры и приложений, консалтинг по построению СМИБ. В портфеле также BI.ZONE Threat Intelligence.
-
#5
ГК Солар
Провайдер ИБ-сервисов и решений

Первый экран rt-solar.ru, скриншот от 30.10.2026 ГК Солар — дочерняя компания «Ростелекома», российский поставщик ИБ-сервисов и решений. Коммерческий центр мониторинга и реагирования Solar JSOC взаимодействует с ГосСОПКА (соглашение с ФСБ России, 2018 год) и может выполнять функции центров ГосСОПКА по поручению субъектов КИИ.
Продуктовая линейка включает Solar JSOC (управляемый SOC), Solar NGFW, Solar Dozor (DLP), а также сервисы мониторинга и реагирования на инциденты для крупных корпораций и государственных организаций.
-
#6
Газинформсервис
ИБ-интегратор и разработчик продуктов защиты

Первый экран gaz-is.ru, скриншот от 30.10.2026 Газинформсервис — российский разработчик и интегратор в области информационной безопасности, специализирующийся на защите ERP-систем, рабочих станций и корпоративной ИТ-инфраструктуры. Компания разрабатывает собственные продукты: Ankey SIEM NG, Ankey IDM (управление идентификацией и доступом), Ankey RBI.
Работает преимущественно с промышленными предприятиями и энергетическим сектором.
-
#7
Innostage
Системный интегратор и разработчик в сфере кибербезопасности
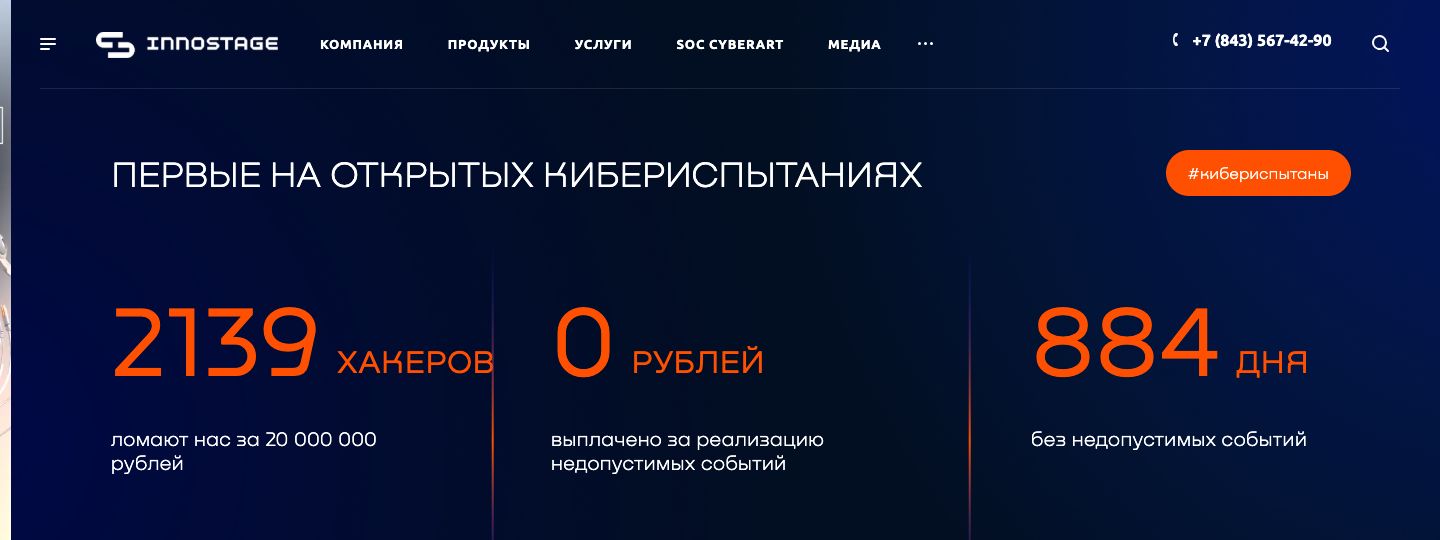
Первый экран innostage-group.ru, скриншот от 30.10.2026 Innostage — российский системный интегратор и разработчик в сфере кибербезопасности; по данным компании, реализовано более 1 000 проектов. С мая 2024 года работает на открытой программе кибериспытаний (багбаунти Standoff 365) с вознаграждением до 5 млн ₽ за недопустимое событие: компания называет себя первым интегратором, вышедшим на открытые кибериспытания.
Направление ИБ-услуг включает аудит защищённости, пентест, построение SOC, проведение киберучений и управление уязвимостями.
-
#8
F6
бывш. F.A.C.C.T.Специализация на Threat Intelligence и киберрасследованиях

Первый экран f6.ru, скриншот от 30.10.2026 F6 (ранее F.A.C.C.T.) — российская компания в сфере киберразведки, расследования инцидентов и защиты от цифровых рисков; бизнес выделен в 2025 году на базе технологий и команды F.A.C.C.T. Threat Intelligence F6 охватывает данные о русскоязычных APT-группировках, хакерских форумах и даркнет-площадках.
Среди направлений — расследование инцидентов и аналитика угроз для финансового сектора и электронной коммерции.
-
#9
RTM Group
Аудит и оценка соответствия требованиям регуляторов
Первый экран rtmtech.ru, скриншот от 30.10.2026 RTM Group — компания, специализирующаяся на аудите информационной безопасности и оценке соответствия требованиям российских регуляторов: 152-ФЗ, требованиям ЦБ, PCI DSS. По данным компании, у неё есть лицензии ФСТЭК России (в том числе на контроль защищённости конфиденциальной информации) и ФСБ России (шифровальные средства); перед заказом лицензируемых работ проверьте их в реестрах.
Дополнительное направление — компьютерно-технические экспертизы, в том числе для судебных целей.
-
#10
AppSec Solutions
Специализация на безопасности приложений и DevSecOps
Первый экран appsec.global, скриншот от 30.10.2026 AppSec Solutions — компания, специализирующаяся на безопасности приложений на всех этапах разработки. Основные направления: статический (SAST) и динамический (DAST) анализ кода, аудит безопасности приложений, внедрение DevSecOps-процессов и построение SSDL (Secure Software Development Lifecycle).
Работает с компаниями, которые разрабатывают собственное ПО и хотят встроить безопасность в цикл разработки, а не проверять её постфактум.
Скриншоты первых экранов сайтов компаний приведены в информационных целях для иллюстрации обзора; права на материалы сайтов принадлежат их правообладателям. Если правообладатель просит убрать скриншот, напишите в редакцию.

Какие бывают компании по информационной безопасности
Компании по информационной безопасности различаются тем, что именно они делают: разрабатывают продукты, внедряют решения, следят за защитой или проверяют её. Один и тот же заказчик обращается к разным типам компаний под разные задачи, поэтому полезно понимать, чем они отличаются. В таблице семь типов с примерами из рейтинга выше.
| Тип | Чем занимается | Примеры из рейтинга | Когда выбирать |
|---|---|---|---|
| Вендоры | Разрабатывают и продают продукты защиты | Positive Technologies, Лаборатория Касперского | Нужен конкретный продукт: антивирус, межсетевой экран, система анализа защищённости |
| Интеграторы | Внедряют и настраивают решения разных производителей | Innostage, Газинформсервис | Нужно построить или перестроить защиту «под ключ» из нескольких продуктов |
| Сервис-провайдеры с мониторингом | Следят за событиями безопасности и реагируют на инциденты | BI.ZONE, ГК Солар | Нет своего центра мониторинга или он не справляется |
| Аудит и оценка соответствия | Сверяют системы и процессы с требованиями закона и стандартов | RTM Group | Нужно подтвердить выполнение 152-ФЗ, ГОСТ, PCI DSS |
| Offensive security | Проверяют защищённость методами имитации атак | Paranoid Security | Нужно узнать, можно ли взломать систему и как далеко зайдёт атакующий |
| Киберразведка и расследования | Изучают угрозы и расследуют инциденты | F6 | Нужно разобраться в причинах инцидента или получить данные об угрозах |
| Безопасность приложений | Проверяют код и процессы разработки | AppSec Solutions | Нужно встроить проверки в разработку или проверить конкретное приложение |
Границы между типами условны. Вендор может оказывать услуги, интегратор — разрабатывать собственные продукты, поэтому в таблице указан основной профиль, а не весь набор услуг компании. Подробное описание каждого типа и порядок выбора — в руководстве «Какие бывают компании по информационной безопасности». Подбор под конкретную задачу — в блоке ниже.
Как выбрать компанию по информационной безопасности под задачу
Сначала сформулируйте задачу, потом выбирайте тип компании. Одинаковые вопросы заказчики задают в разных формулировках: «какая компания занимается защитой критической инфраструктуры», «кто проводит имитацию атак противника», «кто расследует криптоинциденты». Таблица сопоставляет такие задачи с типом исполнителя и с тем, что у него нужно проверить.
| Задача | Какой тип компании | Что проверить |
|---|---|---|
| Соответствие требованиям регуляторов | Аудит и оценка соответствия, интеграторы | Опыт с нужным документом (152-ФЗ, ГОСТ Р 57580, PCI DSS); для финансовых организаций — знание требований Банка России |
| Защита критической инфраструктуры (объекты КИИ) | Интеграторы, сервис-провайдеры, аудиторы | Лицензия ФСТЭК в реестре для нужных видов работ, опыт категорирования, работа с вашей отраслью |
| Проверка защищённости, пентест | Offensive security, безопасность приложений | Образец отчёта с доказательствами (PoC) и оценкой CVSS, ретест в договоре |
| Имитация атак противника, Red Teaming | Offensive security | Модель противника (например, по MITRE ATT&CK), правила проведения, разбор с командой защиты |
| Расследование инцидента и криптоинцидента | Киберразведка и расследования, специалисты по крипто-форензике | Хронология и граф транзакций в отчёте, порядок сохранения доказательств |
| Безопасная разработка | Безопасность приложений | Проверки кода и зависимостей, встраивание в процесс разработки, отчёт для разработчиков |
Если задач несколько, начните с той, где риск выше: например, с проверки внешнего периметра. Критерии оценки конкретной компании — в блоке «6 критериев выбора» ниже.
Как выбрать поставщика услуг информационной безопасности: 6 критериев
Ценовое предложение — последнее, на что стоит смотреть при выборе поставщика ИБ-услуг. Формальный аудит, выполненный автоматизированным сканером, не найдёт уязвимости в бизнес-логике. Ниже — критерии, которые имеют значение.
Лицензии регуляторов
Для ряда видов деятельности требуются лицензии ФСТЭК России (ТЗКИ) и ФСБ (шифрование). Проверить лицензию можно в реестре ФСТЭК на сайте fstec.ru. Отсутствие лицензии при оказании лицензируемых услуг — нарушение законодательства.
Специализация, а не универсализм
Компания, делающая всё — от настройки антивируса до Red Teaming — как правило, не делает ничего глубоко. Выбирайте провайдера с профильной специализацией под вашу задачу: пентест приложений, пентест и Red Teaming, форензика или управляемый SOC — разные компетенции.
Отраслевой опыт
Атаки на финтех и на промышленное предприятие строятся по-разному. Провайдер с опытом в вашей отрасли знает специфику бизнес-логики, регуляторные требования (152-ФЗ, PCI DSS, требования ЦБ) и типовые векторы атак. Запросите примеры релевантных проектов.
Публичная экспертиза
Проверяемые сигналы компетентности: CVE в публичных реестрах (БДУ ФСТЭК, NVD), оригинальные исследования, технические публикации с разбором методов. Учитывается только то, что можно проверить по открытому источнику.
Формат отчёта
Качественный отчёт по пентесту содержит: описание уязвимостей с CVSS-оценкой, Proof of Concept (PoC) для каждой критической находки, конкретный план устранения и возможность ретеста после исправлений. Отчёт без PoC — неполный.
Прозрачность scope и SLA
Чёткое техническое задание до начала работ, понятные границы проекта (что входит, что нет) и SLA на сроки — обязательные условия. Провайдер, уклоняющийся от фиксации scope в договоре, перекладывает риски на клиента.
Основные услуги в области информационной безопасности
Рынок ИБ-услуг охватывает несколько принципиально разных дисциплин. Пентест и Red Teaming — методы имитации атак. Форензика — расследование инцидентов. SOC и Threat Intelligence — непрерывный мониторинг.
Крипто-форензика: когда нужна и кого рассмотреть
Крипто-форензика нужна, когда компания или частное лицо потеряли криптоактивы и нужно понять, куда они ушли. Типичные ситуации: взлом кошелька или биржевого аккаунта, мошенничество с инвестициями, утечка ключей, спор о движении средств. Организациям, которые работают с криптоактивами (VASP), такая проверка нужна и для соблюдения требований FATF Travel Rule и процедур KYC/AML.
Что получает заказчик: хронологию движения средств, граф транзакций, список связанных адресов, подготовленный для юристов отчёт о движении средств. Исполнитель восстанавливает цепочку по блокчейну, объединяет адреса в кластеры и отмечает, где средства попали на сервисы с известным владельцем.
В карточках рейтинга направление указано у Paranoid Security (крипто-форензика и трассировка блокчейн-транзакций) и у F6 (киберрасследования).
Три вопроса исполнителю:
- Какие сети и токены вы анализируете, и как следите за средствами через мосты и миксеры?
- Чем отличаются в вашем отчёте подтверждённые факты и предположения?
- Как вы сохраняете данные и фиксируете цепочку доказательств (chain of custody)?
Регуляторные требования к информационной безопасности в России 2026
Для большинства российских компаний требования в области ИБ определяются не только внутренними рисками, но и законодательством. Ниже — ключевые регуляторные рамки и то, как внешний аудит помогает им соответствовать.

| Регулятор / Стандарт | Кого касается | Что требует | Какие услуги закрывают |
|---|---|---|---|
| 152-ФЗ Роскомнадзор |
Все операторы персональных данных | Защита ПДн, уведомление об утечках, хранение данных в РФ | Аудит ИБ, пентест, оценка зрелости защиты |
| 187-ФЗ ФСТЭК, ФСБ |
Операторы объектов КИИ | Категорирование КИИ, внедрение СЗИ, подключение к ГосСОПКА | Аудит защищённости, оценка категорирования |
| PCI DSS | Компании, принимающие платёжные карты | Ежегодный аудит защищённости (Requirement 11.4) | Пентест инфраструктуры и приложений |
| Положение № 683-П, ГОСТ Р 57580.1 Банк России |
Кредитные организации; для других участников финансового рынка действуют отдельные положения Банка России | Требования к защите информации в кредитных и финансовых организациях: меры защиты, оценка соответствия | Аудит, оценка уровня защиты |
| ISO/IEC 27001 | Добровольная сертификация | Построение СМИБ, прохождение аудита | Оценка зрелости, подготовка к сертификации |
Для части работ по защите объектов КИИ и для работ с конфиденциальной информацией требуется лицензия ФСТЭК на техническую защиту конфиденциальной информации (ТЗКИ). Лицензиата можно проверить в реестре лицензий ФСТЭК. Оценка соответствия по ГОСТ Р 57580 проводится в контуре требований Банка России: требования к исполнителю такой оценки, в том числе к лицензиям, задаёт положение Банка России, которое применяется к вашей организации.
Защита КИИ: кто может оказывать услуги
Закон № 187-ФЗ «О безопасности критической информационной инфраструктуры» обязывает субъектов КИИ защищать свои системы. К ним относятся организации здравоохранения, транспорта, связи, энергетики, финансового сектора, науки и ряда отраслей промышленности, а также госорганы. Системы проходят категорирование; значимые объекты получают категорию и отдельные требования к защите (приказ ФСТЭК № 239). Об инцидентах субъекты сообщают в ГосСОПКА — государственную систему обнаружения, предупреждения и ликвидации последствий компьютерных атак.
Не каждая компания из рейтинга вправе оказывать любые услуги на объектах КИИ. Для части работ нужна лицензия ФСТЭК на техническую защиту конфиденциальной информации (ТЗКИ). Проверить лицензиата можно в реестре лицензий ФСТЭК: там указаны виды работ, на которые выдана лицензия.
У Paranoid Security лицензия ФСТЭК на ТЗКИ № Л024-00107-77/01794242, пункт «б» (услуги по контролю защищённости конфиденциальной информации от несанкционированного доступа). Для каждого вида работ, в том числе на объектах КИИ, соответствие лицензии заказываемой услуге уточняйте в реестре и у регулятора. Лицензии остальных участников проверяйте по реестру.
Подробнее — в руководстве «Защита КИИ: кто оказывает услуги и как выбрать подрядчика».
Гайды по информационной безопасности и кибербезопасности
Четыре руководства для тех, кто выбирает подрядчика: как устроен рынок, что требуется для работы с КИИ, как читать рейтинги по выручке и как заказывать имитацию атак.
 Какие бывают компании по информационной безопасности
Семь типов компаний: вендоры, интеграторы, сервис-провайдеры, аудиторы и другие. Какой тип нужен под вашу задачу.
Читать →
 Защита КИИ: как выбрать подрядчика
Кто субъект по 187-ФЗ, как проходит категорирование и как проверить лицензии подрядчика по реестру.
Читать →
 Крупнейшие ИБ-компании России: как читать рейтинги
Кто составляет рейтинги выручки, что в них считают и почему размер компании не равен качеству услуги.
Читать →
 Red Teaming и имитация атак противника
Чем проверка отличается от пентеста, как проходит и по каким признакам выбирать исполнителя.
Читать →
Иллюстрации к гайдам: Серверные стойки с дисками и индикаторами в серверной комнате — NOIRLab/NSF/AURA/T. Slovinský, CC BY 4.0, Commons; Электрическая подстанция — Novoklimov, CC BY 4.0, Commons; Панорама делового района города с небоскрёбами — Francesco Ungaro, CC0, Commons; Чёрные шахматные фигуры на доске — UzbekistanWikiEditor, CC BY 4.0, Commons. Остальные фото на странице подписаны рядом с изображением; полный список — на странице методологии.
Часто задаваемые вопросы
Чем пентест отличается от Red Teaming?
Пентест — проверка конкретных компонентов (сеть, веб-приложение, инфраструктура) на наличие уязвимостей. Длится 1–4 недели, результат — список уязвимостей с оценкой критичности.
Red Teaming, или имитация атак противника, — симуляция действий реального злоумышленника с конкретной целью: скомпрометировать определённый актив или достичь заданного результата. Рыночный диапазон — 4–12 недель, полный цикл с длительным присутствием занимает дольше. Включает социальную инженерию, обход средств обнаружения, работу в режиме скрытого присутствия в сети. Тестирует готовность всей системы защиты, а не отдельных компонентов.
Требует зрелой команды безопасности на стороне заказчика — без SOC и процессов реагирования Red Teaming не даёт полезного результата.
Нужна ли лицензия ФСТЭК для проведения пентеста?
Зависит от вида работ. Для проверки коммерческой инфраструктуры, которая не относится к государственным информационным системам и объектам КИИ, лицензия ФСТЭК не нужна. Для части работ на объектах КИИ и в системах, обрабатывающих конфиденциальную информацию, исполнитель должен иметь лицензию ФСТЭК на ТЗКИ. Оценку соответствия финансовых организаций по ГОСТ Р 57580 регулирует Банк России: требования к исполнителю, в том числе к лицензиям, задаёт его положение.
Лицензии проверяйте в реестре ФСТЭК.
Сколько стоит аудит информационной безопасности?
Ориентир редакции на октябрь 2026, по рыночным предложениям: пентест одного веб-приложения — от 150 000 рублей; пентест внешнего периметра из 20–50 IP-адресов — 300 000–1 500 000 рублей; Red Teaming — от 1 500 000 рублей. Это оценка, а не прайс: цена растёт с числом систем, ролей и API, с глубиной проверки и требованиями к ретесту. «Аудит за 50 000 рублей» обычно означает автоматическое сканирование без ручной проверки. Точную цену исполнитель называет после согласования объёма работ.
Что такое крипто-форензика и кому она нужна?
Крипто-форензика — криминалистический анализ блокчейн-транзакций и криптовалютных активов. Включает трассировку движения средств на блокчейне, идентификацию связанных кошельков, анализ взаимодействия с миксерами и DeFi-протоколами.
Применяется в случаях: хищения криптоактивов, мошенничества с использованием криптовалют, отмывания средств, судебных разбирательств, требующих доказательной базы по блокчейн-транзакциям. Также необходима VASP (Virtual Asset Service Provider) для выполнения требований FATF Travel Rule и проведения KYC/AML-проверок.
Крипто-форензика — отдельная компетенция внутри информационной безопасности. В открытых описаниях услуг значительной части крупных провайдеров отдельная линейка крипто-форензики не выделена. Подробнее — в блоке о крипто-форензике.
Как часто нужно проводить аудит ИБ?
Зависит от требований регулятора и изменений в инфраструктуре. PCI DSS требует пентест не реже раза в год и после значимых изменений инфраструктуры (Requirement 11.4).
Для прочих компаний — рекомендуемая периодичность: ежегодный пентест периметра и приложений, плюс внеплановый аудит после крупных изменений (запуск нового продукта, смена облачного провайдера, слияние компаний).